GEOPOLíTICA
20 de noviembre de 2026
La vulnocalypse llega a tiempo
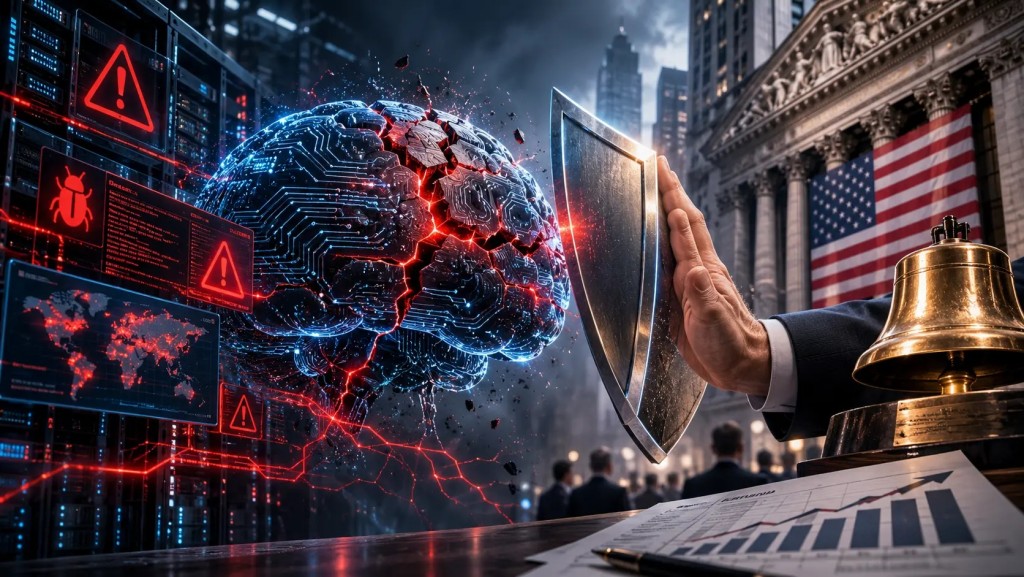
Microsoft, la FAA, JPMorgan, la NSA y los portales judiciales fallaron en cinco días. No hay evidencia de un ataque coordinado. La conversación sobre la fragilidad coincidió con la salida a bolsa de Anthropic.
Cinco sistemas críticos de EE.UU. fallaron en menos de una semana. Microsoft, entre el 12 y el 13 de noviembre, por un error en una actualización de red. La FAA, el 13, por un router defectuoso durante una migración a fibra que dejó 12.000 vuelos cancelados. JPMorgan, el 16, por un error de software en hardware local. La NSA, el 17, por una degradación temporal durante un mantenimiento programado. Journal Technologies, el 13, por “actividad automatizada sospechosa” que la llevó a recomendar la suspensión de los portales judiciales de California.
El secretario de Estado, Marco Rubio, dijo el 18 de noviembre en Manila que EE.UU. tiene “cero evidencia” de que los incidentes estén relacionados entre sí o hayan sido causados por actores maliciosos. La portavoz del Consejo de Seguridad Nacional, Lauren Bis, dijo que “no hay evidencia de un ciberataque” y que “no hay crisis”. La cautela oficial cierra la puerta al ciberataque coordinado, pero deja abierta otra: la de la fragilidad estructural. Rubio no dijo que los sistemas sean seguros. Dijo que no hay evidencia de un ataque.
Lo que apareció, con nombre propio, fue la “vulnocalypse”: la oleada acelerada de vulnerabilidades de software que la IA ayuda a descubrir. La experta Nicole Perlroth lo popularizó el 17 de noviembre. Señaló que las vulnerabilidades altas y críticas se triplicaron en los primeros diez meses de 2026 respecto del año anterior. El dato que respalda la tesis es el de Claude Mythos, el modelo de Anthropic que en mayo escaneó más de 1.000 proyectos y detectó 23.019 vulnerabilidades potenciales. De ellas, 1.726 fueron confirmadas como reales. El dato es cierto, pero es de hace seis meses.
La conversación llegó justo en la semana en que Anthropic salió a bolsa: la compañía debutó el 19 de noviembre en el Nasdaq bajo el ticker ANT tras fijar un precio de oferta de 83 dólares por acción (que recaudó unos 81.300 millones de dólares en la mayor colocación de la historia), abrió en 111,50 dólares y cerró la rueda en 97,17 dólares, un alza del 17,07% en una jornada en la que el índice tecnológico cayó 2,3%. La empresa que desarrolló la capacidad de descubrir vulnerabilidades a escala masiva es la misma que se beneficia del miedo a que las fallas sigan apareciendo. La vulnocalypse no es un invento de Anthropic: es un concepto real, con base técnica. Pero el timing de su instalación en la conversación pública es una coincidencia que conviene registrar.
Si la vulnocalypse es el problema, la solución que se ofrece es concentrar el control en manos de los “expertos”: las grandes tecnológicas que desarrollan la IA y las agencias federales que la regulan. La lógica es que solo ellos tienen la capacidad de detectar y parchear vulnerabilidades a la velocidad que la IA impone. El resultado es una concentración de poder sobre la IA en unas pocas empresas y agencias. Como advierte el Stimson Center, al centrar el debate en restringir el acceso a “actores maliciosos”, se descuida la inversión en resiliencia real: parches, sistemas modernos, mantenimiento.
No hay conspiración. Hay coincidencia de intereses: la empresa que descubre las fallas es la misma que se ofrece a salvarnos de ellas. Las fallas de esta semana no prueban un ataque. Prueban que la infraestructura es frágil. Y la fragilidad, en manos de los expertos adecuados, es un argumento de venta.
Por Sandra Sosa.
Lee la nota completa ingresando en https://contrapunto-sandra-sosa.blogspot.com/2026/11/vulnocalypse-fallas-eeuu-ipo-anthropic.html
COMPARTIR:
Notas Relacionadas
Comentarios
Aun no hay comentarios, sé el primero en escribir uno.
Seguinos